很多人以为只要不登录、不填表、清掉 Cookie,网站就认不出自己。实际上打开页面的那一刻,浏览器就会把时区、语言、屏幕尺寸、字体清单、显卡渲染结果这些细节一并交出去,任何站点都不需要弹一次权限申请。更麻烦的是,几项读数单独看都没什么,凑在一起却相当稳定:换了新的网络,时区和语言没跟着换;改了浏览器标识,显卡和字体又对不上。想知道自己到底暴露了什么,过去得在好几个检测页之间来回翻,还得自己把结果拼起来。
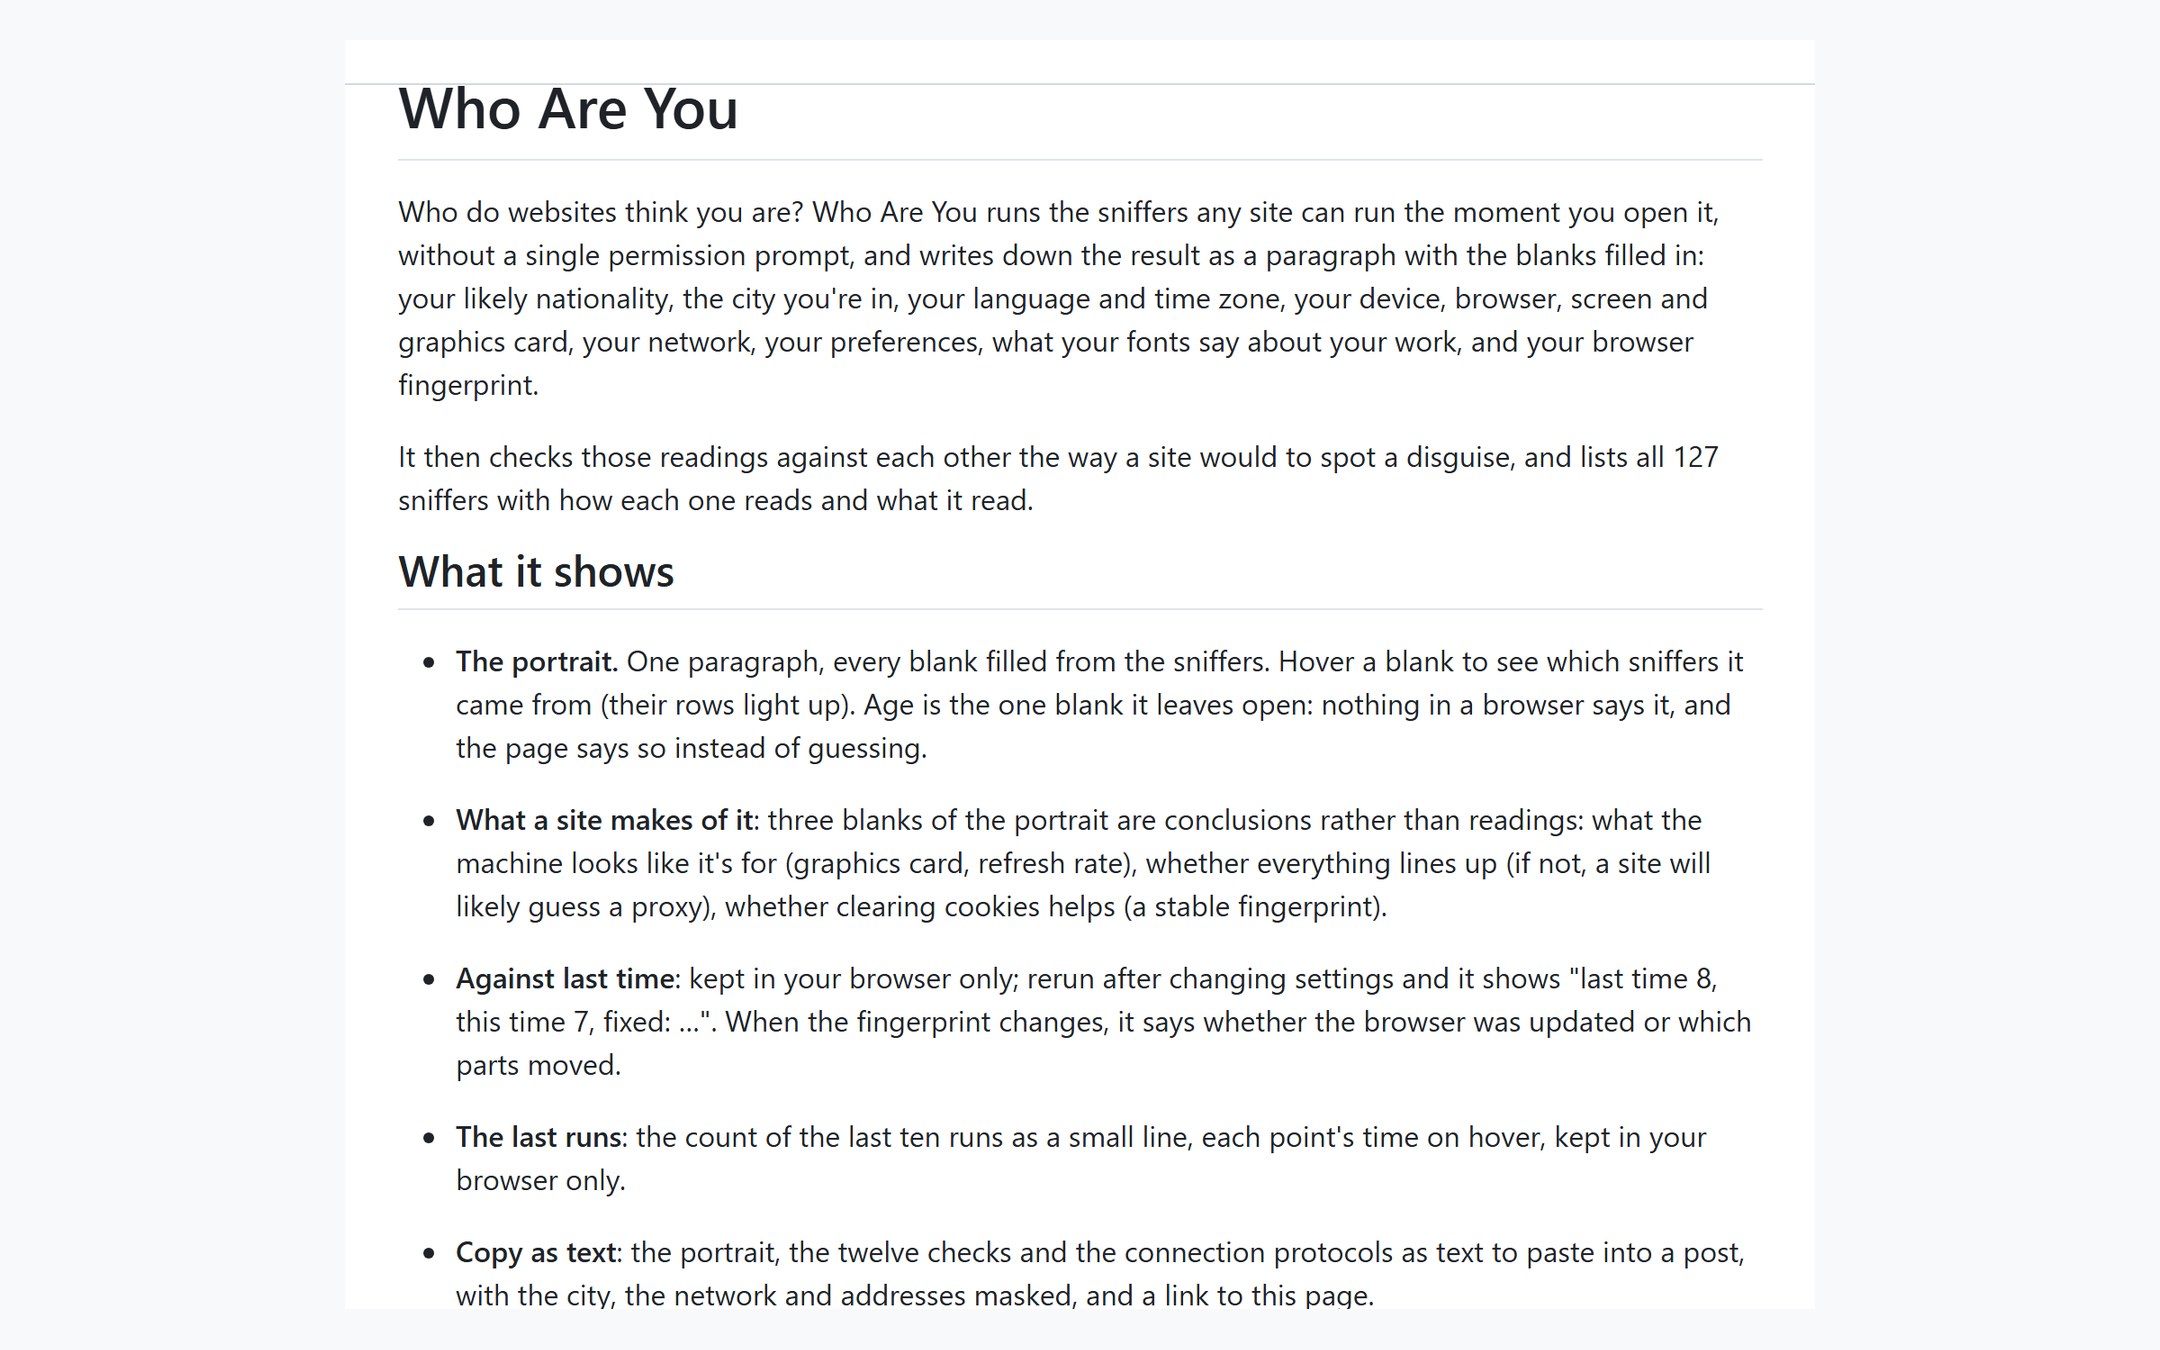
Who Are You 项目说明页,标题下是画像与 What it shows 特性清单
Who Are You 是 11 月 1 日新建的开源仓库,到 11 月 13 日有 632 颗星,代码采用 MIT 许可,主要用 HTML 与脚本写成,当前版本仍在持续更新。它做的是一件很朴素的事:把任何网站在打开瞬间就能跑的 127 项探测集中跑一遍,把结果填进一段完整的画像文字里——可能来自哪个国家、哪座城市,用的是什么语言与时区,什么设备、浏览器、屏幕与显卡,网络类型,偏好设置,字体暴露了什么,以及浏览器指纹本身。悬停某个空,能反查是哪几项探测提供了这个字;唯独年龄它留白,因为浏览器里根本没有这个字段,页面宁可写「不知道」也不猜。
项目中文说明图,写着网站眼里的你、不用填表就知道你
比罗列读数更有用的是交叉校验。画像里有三处不是读数而是推断:这台机器看起来是做什么用的(看显卡与刷新率)、各项读数是否自洽(不自洽,站点多半会判断走了代理)、清掉 Cookie 有没有用(指纹是否稳定)。它还会按伪装场景给出十四行对照:系统时区和出口所在地的时区、浏览器语言与所在地、系统装了哪些语言包、实际解析域名的服务器在哪个国家、几处站点看到的出口是否一致、网页实时通信有没有漏出公网地址、往返时延是否比直连多了一跳、是不是数据中心网段、浏览器标识和真实设备对不对得上,最后给一个 A 到 F 的分级。两次运行之间还能比对,结果只存在本机浏览器里。
浏览器指纹检测说明图,不用 Cookie,网站也能算出一个 ID
第一,它把「被看见什么」从抽象变具体。127 项探测逐条列出读法和读数,画像里每个空都能点回来源,比一句「你的浏览器有指纹」更可核对;复制成纯文本时,城市、网络和地址默认打码,避免把结果原样贴出去反而泄露更多。
第二,真正拉开差距的是矛盾项。单独改时区、单独换语言、单独装一个隐藏工具,都可能被另一处读数出卖;十四行对照里连「系统装过哪些语言包」「往返时延多了一跳」这类不容易想到的角落都覆盖到了。它还按你所在系统给出域名解析与实时通信的具体修法,不是只报一个分数就结束。
第三,边界也要说清。它是自查工具,不是隐身工具,能告诉你哪里露了、哪里对不上,不负责替你改;结果留在本机浏览器,不上传,但也意味着换台设备就得重跑。对某些平时少见的系统,说明页专门提到浏览器会为了兼容而宣称自己是别的系统,工具会靠特定标识把它认出来——这类判别依赖当前实现,浏览器一更新就可能变。
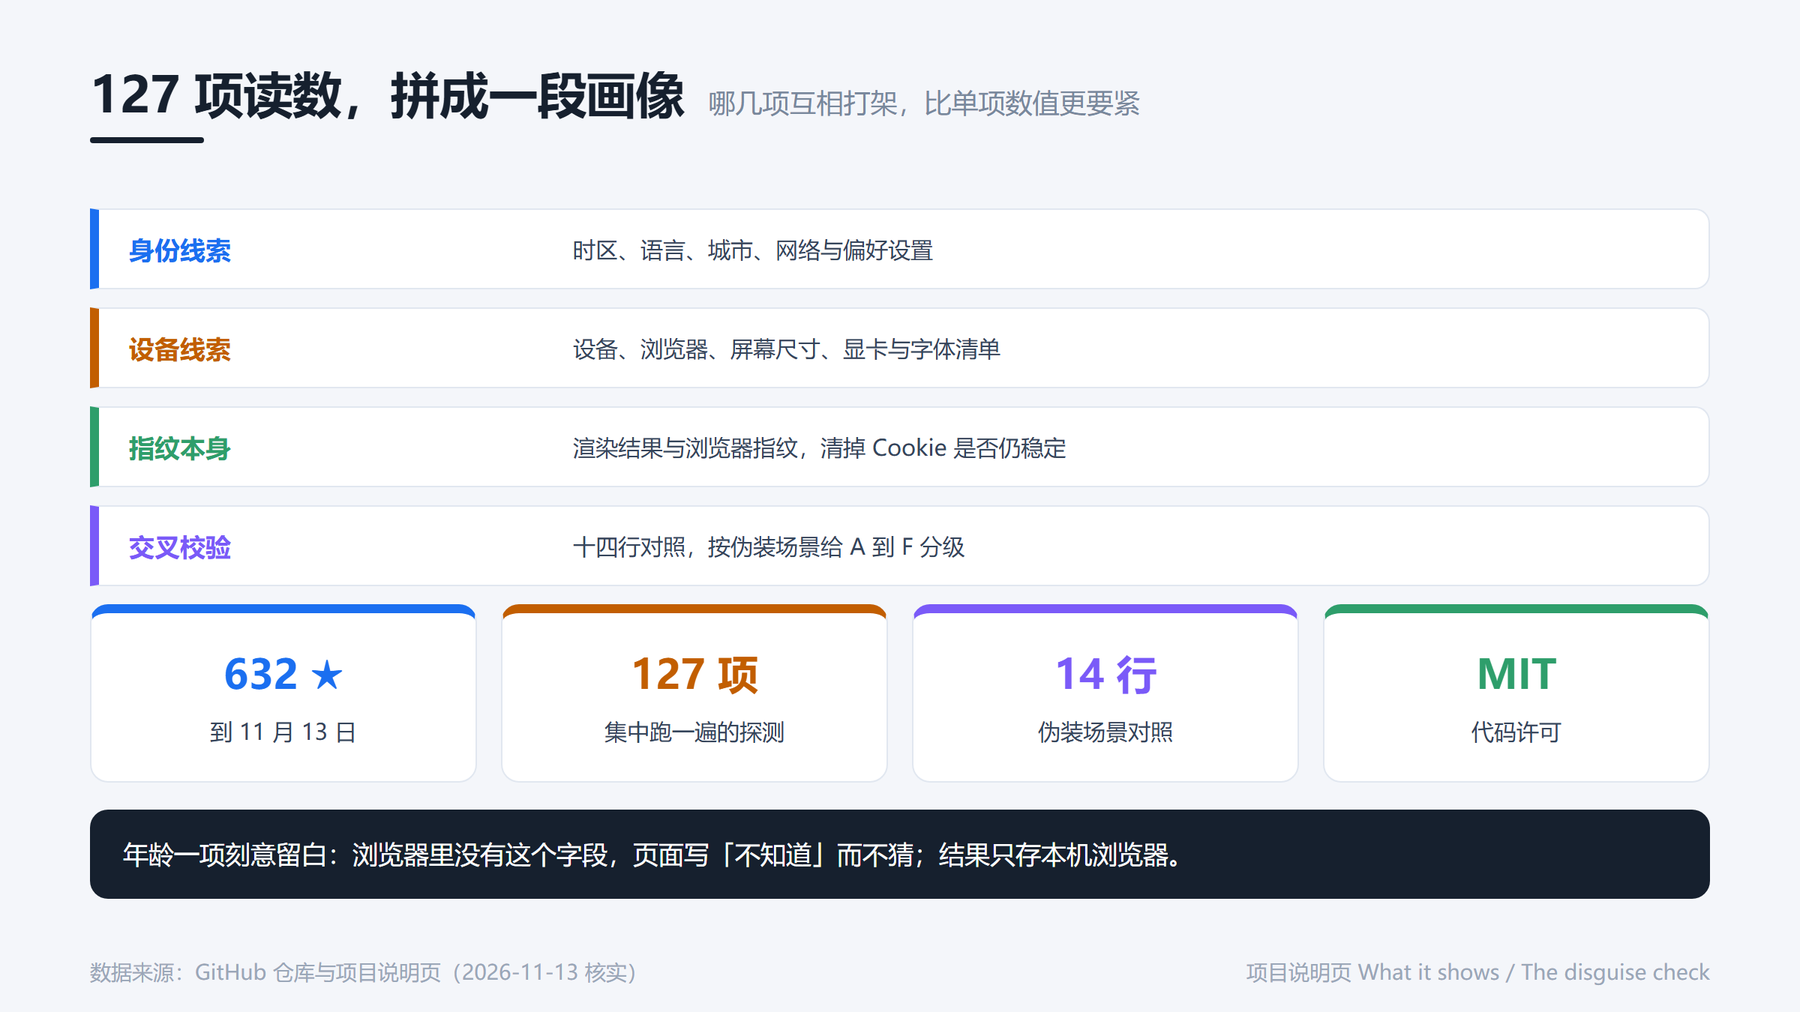
127 项探测按类别分组、十四行交叉校验与项目规模一图看清
有个细节挺克制:说明页反复强调年龄这一项「浏览器没说,所以不猜」,还把哪些是读数、哪些是推断分开标。一个自查工具愿意在结论旁边标出不确定性,比把几十项读数糊成一句「你被识别了」要可信得多。
你不登录、不填表的时候,最想知道的是网站到底能拼出怎样一段关于你的描述,还是更在意改完设置之后,哪几项还在互相打架?