手机里装了几百个应用,权限弹窗当年一个一个点过,过半年谁还记得哪个能读位置、哪个能读短信。想弄明白,通常只有两条路:一条是装个抓包工具看实时流量,得折腾证书和常驻通道;另一条是翻系统设置里一页页的权限列表,看完也不知道这些权限对应哪个上报地址。更麻烦的是,就算看见一串域名,也很难判断哪个该动、哪个动了会掉功能。想给自己的手机做一次可复查的盘点,又不想把设备越狱或交出数据,这两件事过去很难同时满足。
NOIR 官网首页,标题问「你手机里有 500 个应用,有多少在往外传」
NOIR 是 10 月 31 日新建的开源仓库,到 11 月 14 日有 3346 颗星,代码采用 MIT 许可,用 Kotlin 写成,当前版本 v0.4.3。它是一个跑在电脑上的 Android 自查工具:通过数据线借调试通道读取应用清单、权限和安装包里的网址端点,再给出分类、风险分和处置建议。官网写明的边界是免 root、不联网、无遥测、无需注册;便携包自带运行时,不必先装 Java,覆盖 macOS、Windows 和 Linux。第一次运行会进向导,检查调试工具、等设备插线、问两三句是否开始,扫完直接出仪表盘;官网那段演示明确标着是模拟流程,不该当成实测数字。
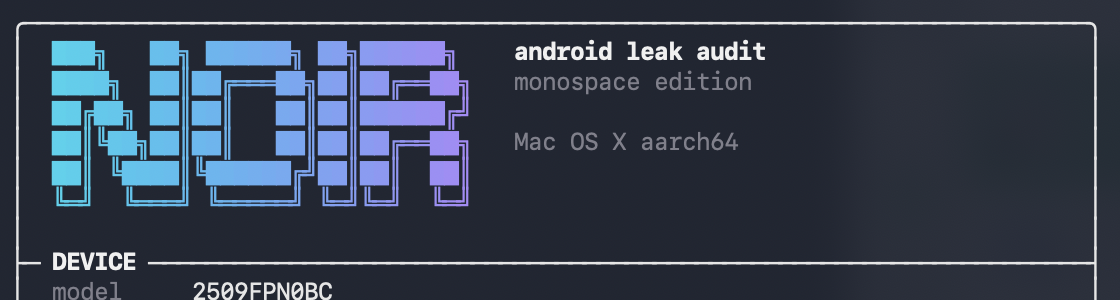
说明页里的终端仪表盘,顶部列出设备型号与已装应用数量
具体怎么走:先在设备端用解压和字符串提取,从每个安装包里挑出网址,只回传几 KB,不把整包拖回电脑;再把权限翻译成「能拿到什么数据」,与端点配对,得出哪类数据可能流向哪里;最后输出结构化报告、可读报告、离线网页和表格,外加一份域名清单、一份处置计划和一份回滚命令文件。共享同一系统身份的应用会被合并回各自的权限清单,没有权限保护的导出组件、明文流量这些清单层信息也一并列出。两次扫描还能直接对比,列出新增权限和新增端点。
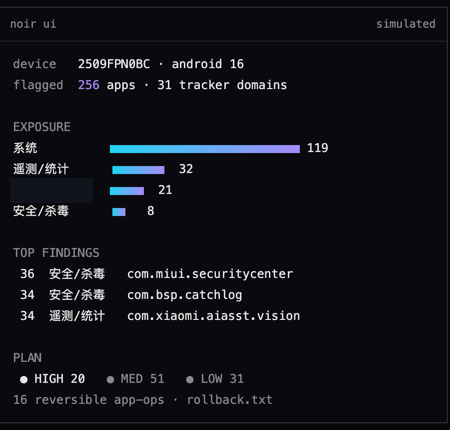
官网说明图里的模拟仪表盘,权限、端点与可回滚处置同屏
第一,它给的是静态证据。能证明某个应用具备某项能力、代码里写着某个端点,不能证明某次传输真的发生过;说明页把这一条写在免责声明里,想看真实流量仍要配合网络层记录。把它当成「这台设备具备什么」的清单,比当成抓包结论更准确。
第二,默认只读、动作可回滚。不显式加参数时它什么都不改;执行安全处置只调整权限开关,动手前记下原模式写进回滚文件;卸载和深层反编译都是单独、需要逐个确认的命令。域名清单还分成可整份导入、需人工复核、功能性三类,推送、登录、更新这些单独放一类,拦掉会掉功能,工具只导出不代你执行。
第三,门槛要如实说。只支持 Android,需要一台电脑、数据线和开发者模式里的调试开关;首次运行会自动下载两个外部工具,这也是它唯一联网的时候;图形界面还在路线图上,目前主要是一块终端仪表盘;报告里含包名和端点,分享给别人之前自己得先看一遍。它适合愿意接线、想留档复查的人,不适合只想一键清理手机的场景。
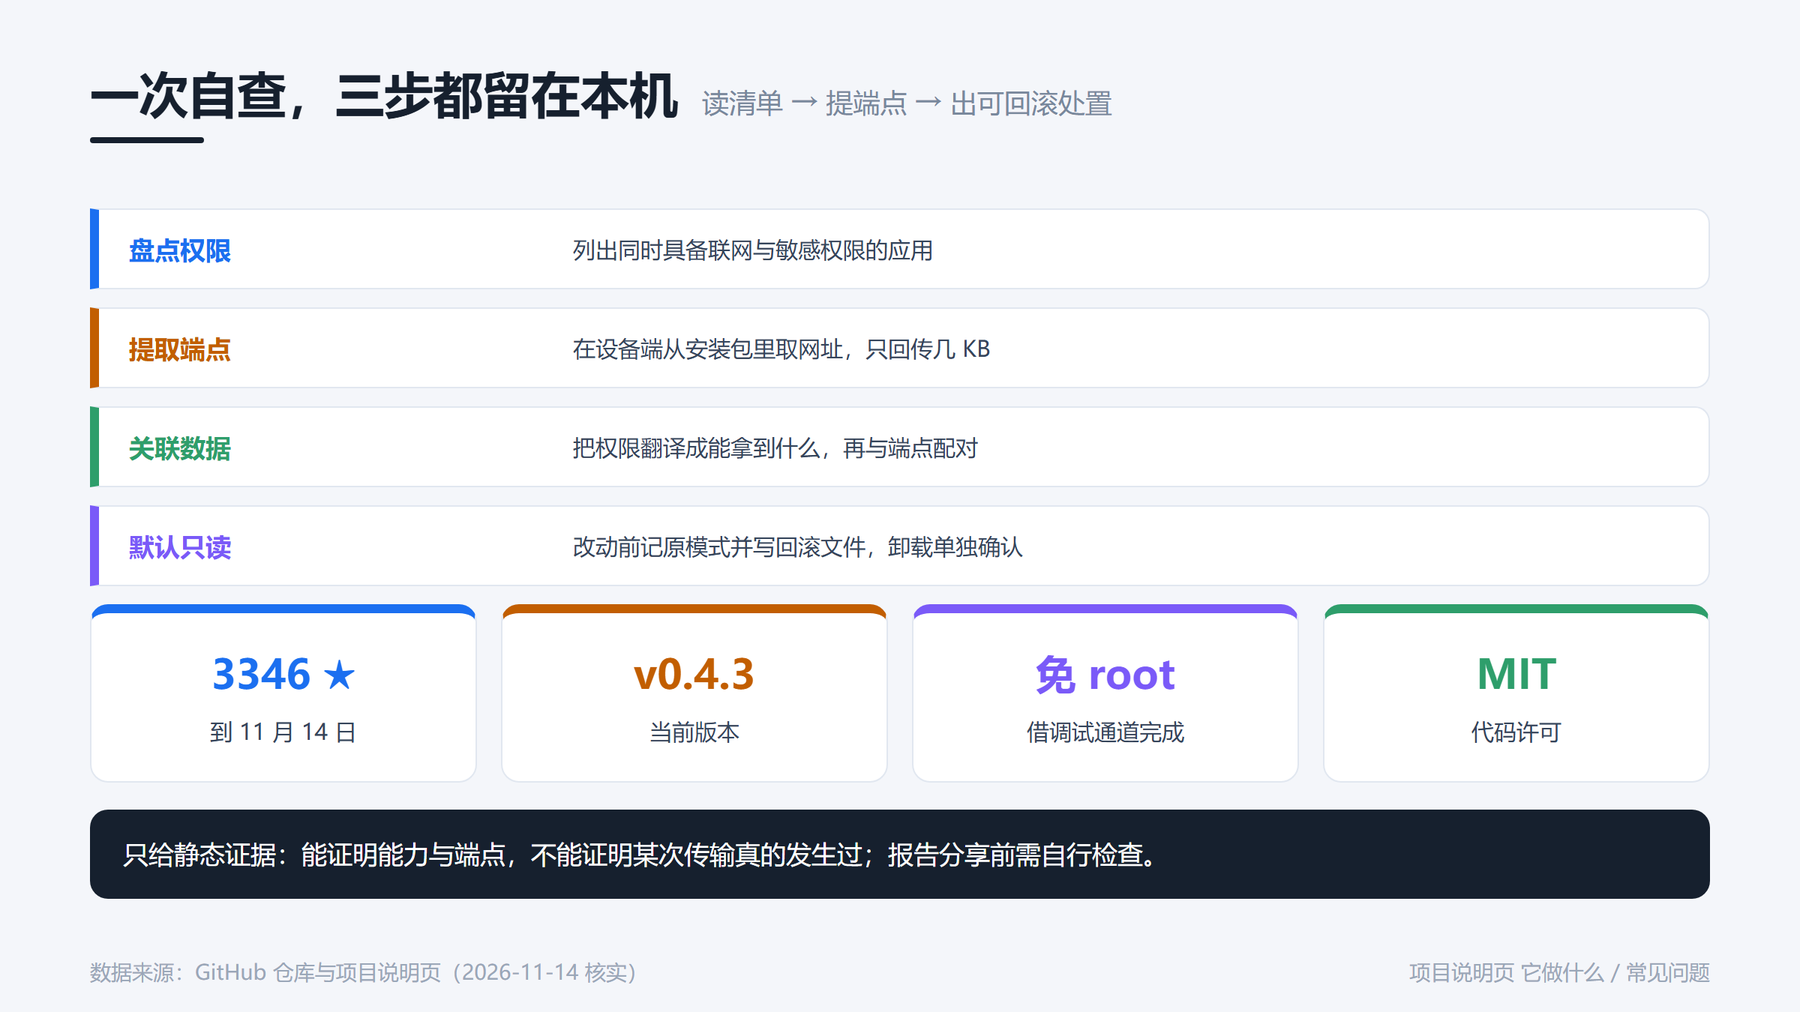
项目规模、三步扫描流程与默认只读边界一图看清
有个细节挺克制:说明页专门回答了「为什么不抓流量」——静态证据回答的是能不能读、能不能连,不用 root、不占常驻通道、也不用信任证书;紧接着又写明它证明不了传输发生过。把不能证明的部分先说清,比先摆一堆吓人的分数更可信。
你更想要一份能反复对比的清单,知道权限和端点什么时候变多,还是更在意工具能不能一键把可疑项全处理掉?